Domain gebrauchsgegenstand.de kaufen?
Wir ziehen mit dem Projekt
gebrauchsgegenstand.de um.
Sind Sie am Kauf der Domain
gebrauchsgegenstand.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gebrauchsgegenstand.de kaufen?
Was bedeutet TPM?
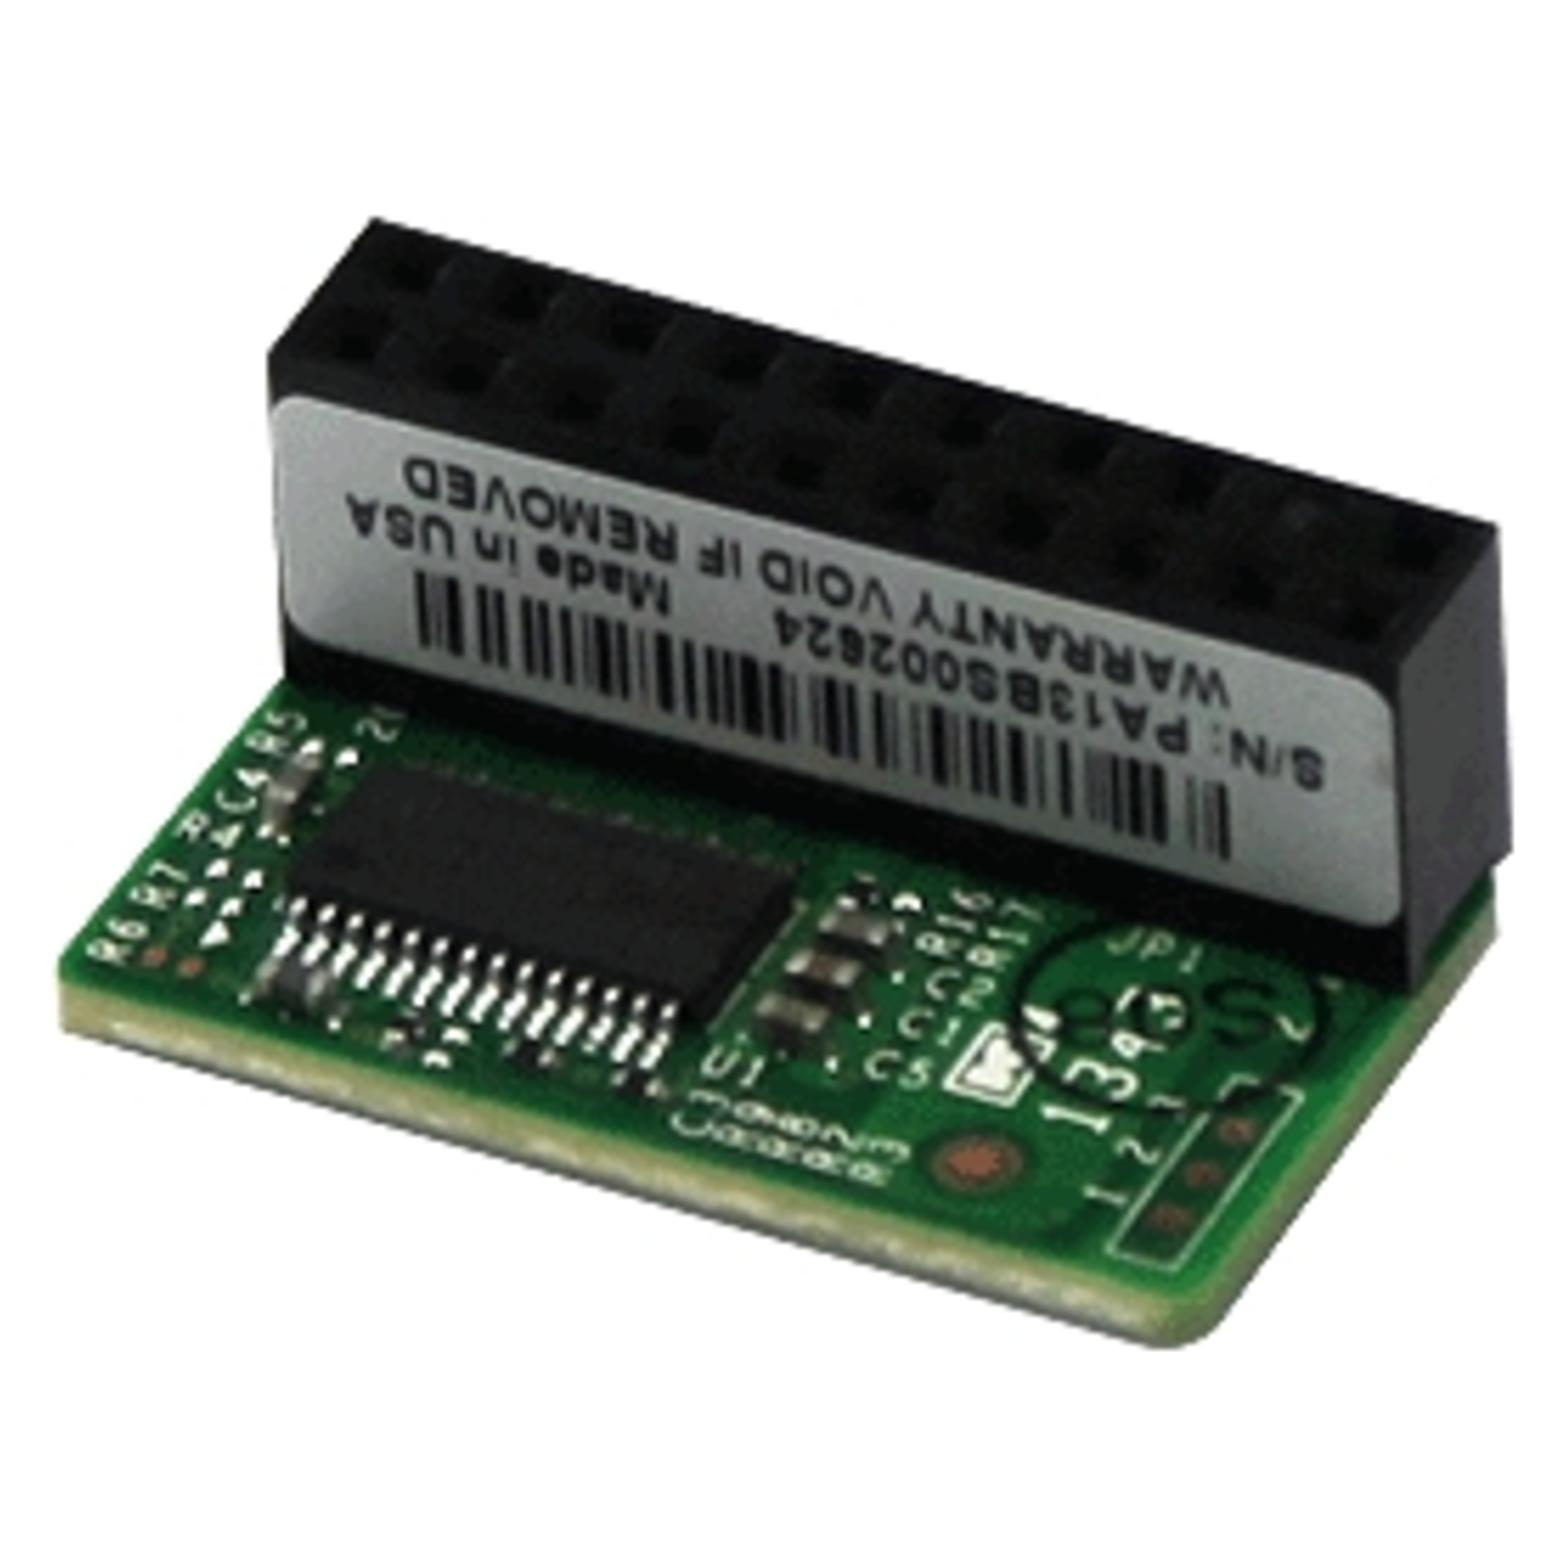
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
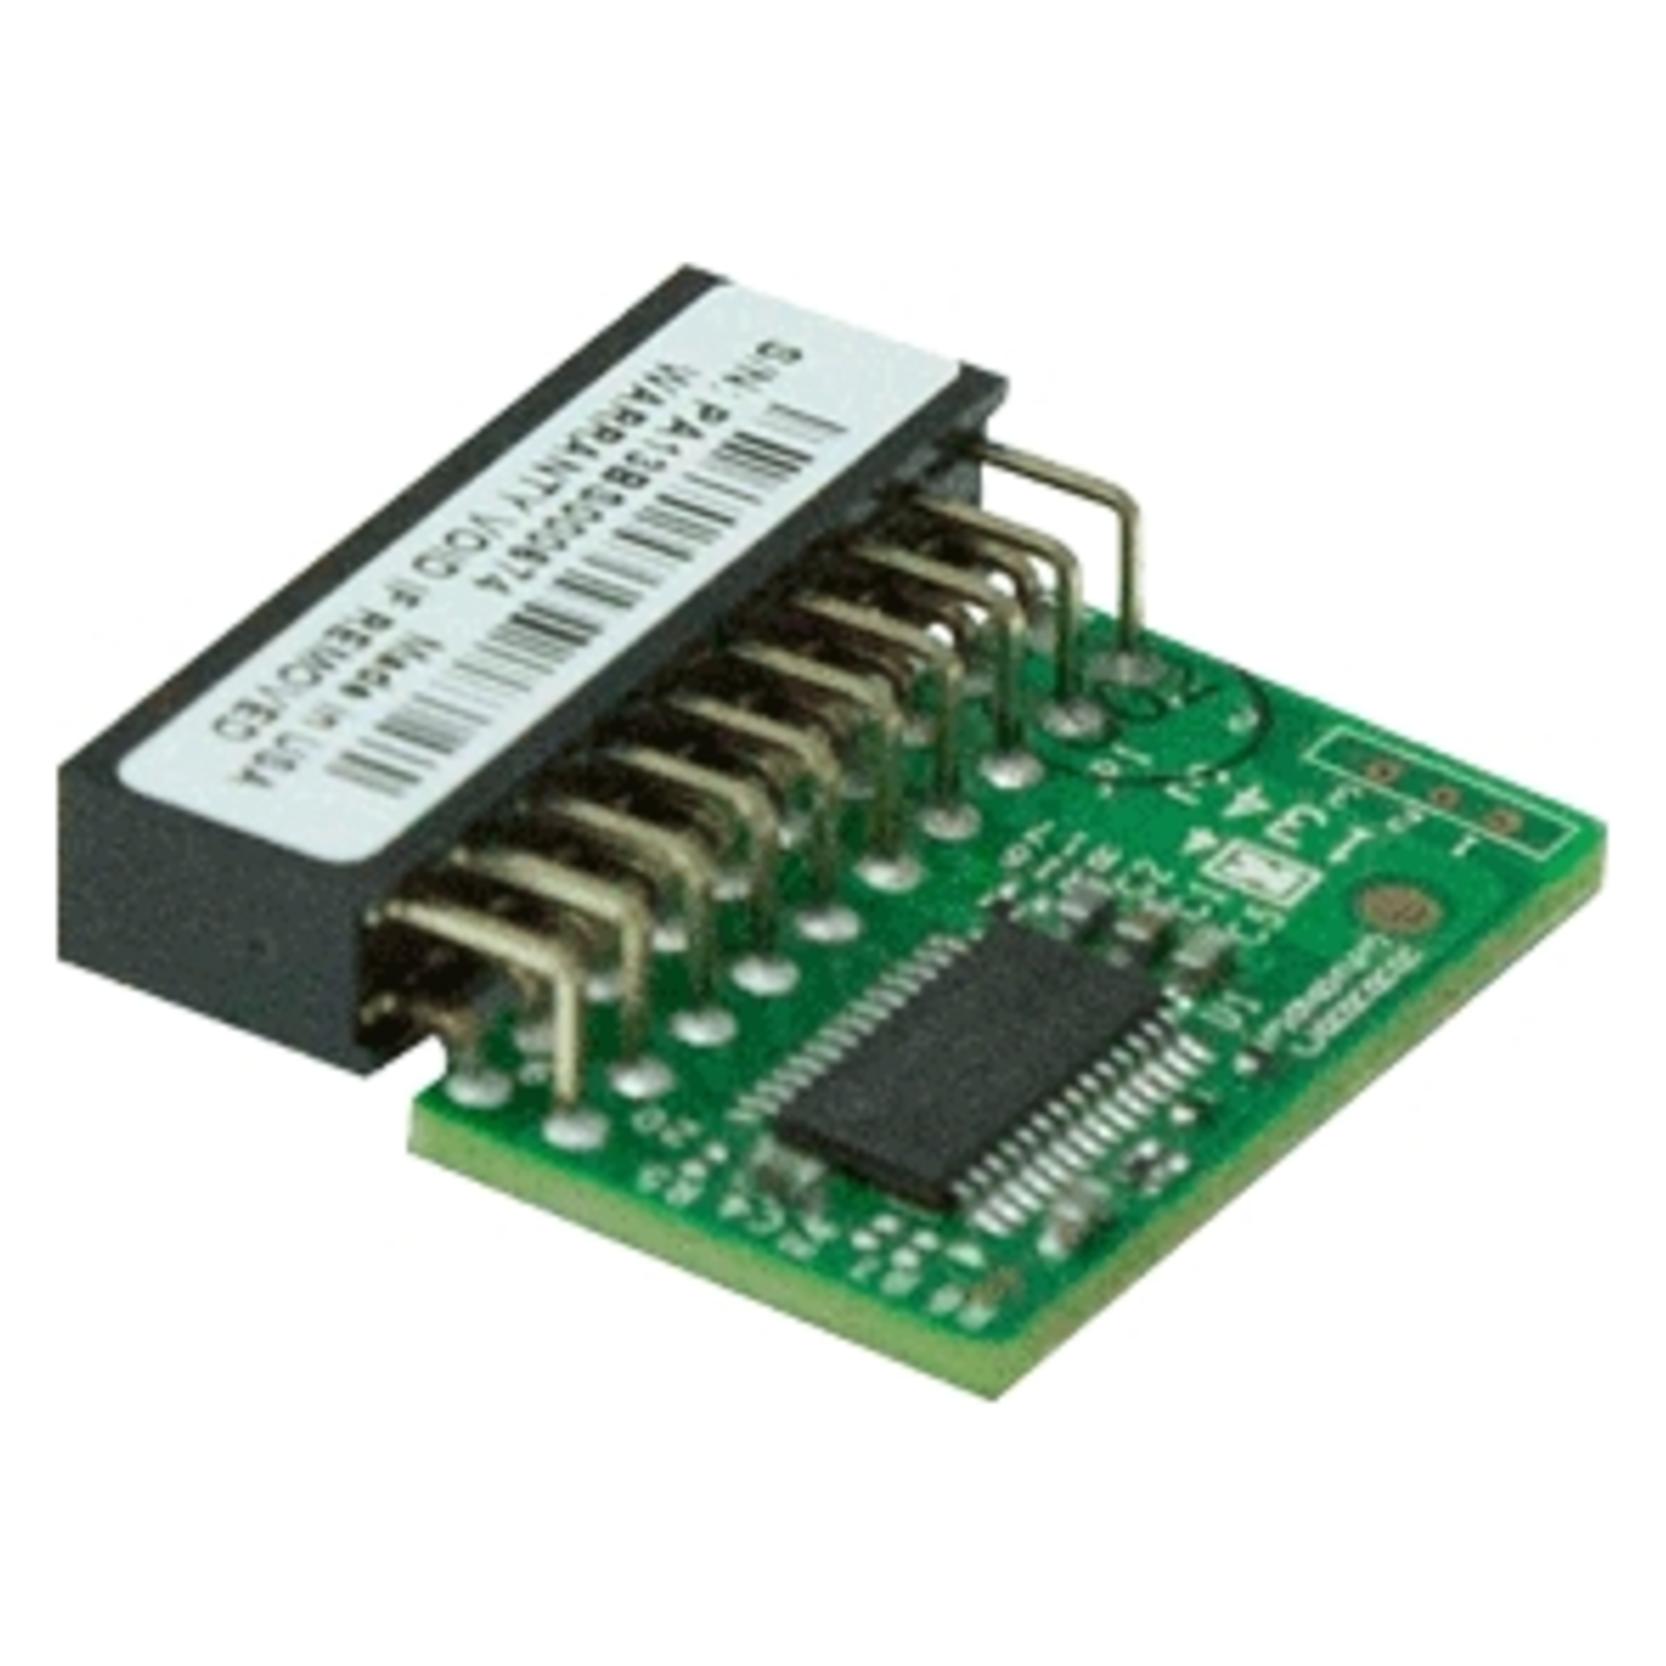
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für Tpm
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.